Hallo teman-teman, apa kabar? semoga baik, sebelumnya mungkin teman-teman yang sudah lama terjun dalam dunia website, dan khususnya php pasti sudah faham beberapa fungsi mysql yang ada dalam php, ada mysql_num_rows, ada mysql_query(), mysql_fetch_array() dll,
nah pada artikel kali ini saya akan membahas salah satu fungsi mysql yaitu mysql_real_escape_string(),
apa fungsi fungsinya?
fungsi mysql_real_escape_string() berdasarkan pengalaman saya adalah, menampung karakter-karakter unik seperti(/),(‘)(,) dan lain lain, nah dalam kasus yang saya alami, ketika saya menampung inputan name dengan $_POST hanya seperti ini :
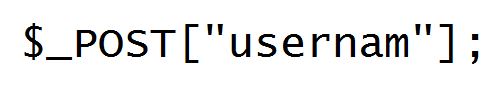
maka ketika kita isikan karakterunik seperti yang saya sebutkan tadi, data yang kita input tidak akan tersimpan kedalam database karena mengandung karakter unik tadi, nah gimana caranya agar tetap bisa masuk ke dalam database, nah disinilah mysql_real_escape_string bekerja,
tinggal hanya menambahkan fungsi ini sebelum menampung dengan post, contohnya seperti ini:

sangat mudah kan teman-teman, silahkan coba dirumah 🙂
sekian artikel kali ini, semoga bermanfaat dan terimakasih 🙂